
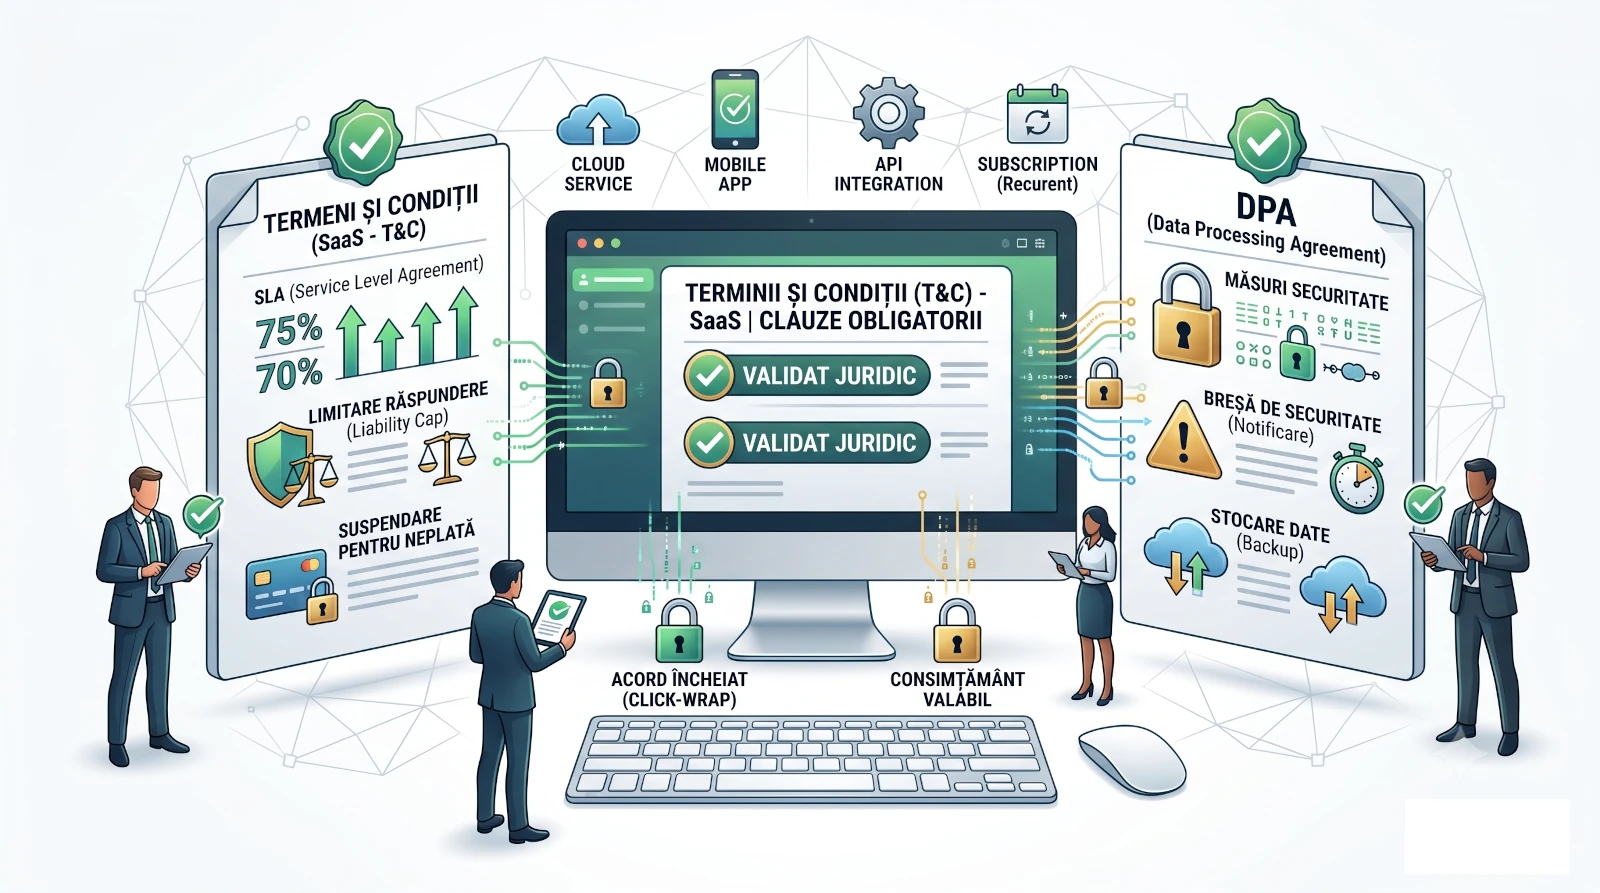
Lansarea unui produs software de tip SaaS (Software as a Service) sau a unei platforme de automatizare aduce o simplificare uriașă în procesul de vânzare: clienții nu mai semnează contracte fizice, ci își dau acordul digital prin bifarea documentului de Termeni și Condiții. Din acest motiv, documentul tău legal nu este doar o formalitate pentru site, ci reprezintă contractul comercial de furnizare servicii care îți protejează codul, proprietatea intelectuală și veniturile recurente.
Când se consideră contractul încheiat din punct de vedere legal în cazul unui abonament SaaS?
Pentru a evita disputele legate de facturare sau suspendarea serviciilor, legislația comerțului electronic impune definirea exactă a momentului în care acordul dintre platformă și client devine obligatoriu juridic. Acest proces trebuie structurat în pași algoritmici clari în interiorul textului:
- Momentul acceptării: Contractul se consideră încheiat în mod valabil în momentul în care utilizatorul finalizează crearea contului și bifează explicit căsuța de acceptare a Termenilor și Condițiilor.
- Activarea prin plată: Pentru planurile tarifare premium, accesul la infrastructura software este condiționat de confirmarea procesatorului de plăți (ex: Stripe). T&C trebuie să specifice că neplata unei recurențe suspendă automat dreptul de utilizare a platformei.
- Valoarea juridică a bifării online: Se va stipula clar că semnarea digitală prin acțiunea de tip „click-wrap” (bifarea căsuței) are exact aceeași valoare juridică ca un contract comercial semnat olograf și ștampilat.
Cum se limitează legal răspunderea financiară a unui SaaS în caz de downtime sau pierdere de date?
Niciun sistem software nu este infailibil, iar o întrerupere a serverelor poate cauza pierderi financiare clienților tăi (mai ales în cazul aplicațiilor de facturare, ERP-uri sau CRM-uri). Dacă nu ai clauze de limitare extrem de ferme, riști să fii dat în judecată pentru daune interese uriașe. Secțiunea de limitare a răspunderii trebuie configurată astfel:
- Plafonarea daunelor (Cap on Liability): Cea mai importantă clauză este cea care limitează valoarea maximă a despăgubirilor la care poți fi obligat. Standardul industrial este plafonarea la „valoarea totală plătită de client în ultimele 3 sau 6 luni de abonament”.
- Exonerarea pentru daune indirecte: Platforma trebuie exonerată explicit de orice răspundere privind pierderile de profit, pierderile de oportunități de business, coruperea datelor sau întreruperea activității comerciale a clientului.
- Definirea cazului fortuit și a forței majore: Problemele tehnice apărute la furnizorul de cloud computing (ex: AWS, Google Cloud, DigitalOcean) sau atacurile cibernetice de tip DDoS masive trebuie clasificate ca evenimente independente de controlul tău.
Află mai mult despre: Recenzii false și UGC: Cum te protejezi legal de conținutul postat de utilizatori.
Ce reprezintă un Acord de Prelucrare a Datelor (DPA) și de ce este obligatoriu pentru clienții B2B?
Dacă aplicația ta SaaS stochează sau procesează datele clienților uzați de firmele care cumpără abonamentul (de exemplu: un SaaS de resurse umane care stochează datele angajaților altor firme), platforma ta nu mai este un simplu operator de date, ci devine Împuternicit (Data Processor) conform GDPR. În acest caz, simpla Politică de Confidențialitate nu mai este suficientă:
- Obligația existenței unui DPA (Data Processing Agreement): Ești obligat prin lege să pui la dispoziția clienților tăi persoane juridice un DPA. Acest document reprezintă garanția legală pe care ei o au în fața ANSPDCP că serverele tale sunt securizate.
- Detalierea măsurilor tehnice de securitate: În DPA trebuie să menționezi algoritmic cum protejezi datele (criptare în tranzit și la odihnă - rest, backup-uri periodice, controlul accesului angajaților).
- Notificarea breșelor de securitate: Trebuie specificat intervalul orar strict (ex: maximum 48-72 de ore) în care vei notifica clientul B2B dacă sistemul tău a suferit un atac cibernetic și datele au fost expuse.
Ce este un SLA (Service Level Agreement) și cum trebuie integrat în politica de utilizare software?
SLA-ul este angajamentul tău tehnic privind disponibilitatea aplicației. Pentru clienții enterprise, acesta este un criteriu eliminatoriu. Documentul tău comercial trebuie să clarifice:
- Procentul de disponibilitate garantat: De regulă stabilit la 99% sau 99.9% timp de funcționare pe parcursul unei luni calendaristice, excluzând ferestrele de mentenanță programate (care se anunță în avans).
- Remediile în caz de nerespectare: Dacă downtime-ul depășește limita asumată, singurul remediu legal oferit clientului trebuie să fie acordarea de credite în interiorul aplicației (ex: 10% reducere la următoarea factură a abonamentului), excluzând returnarea banilor în numerar.
Pentru a construi o arhitectură juridică imbatabilă pentru produsul tău tech, folosește generatorul Politici Legale. Selectând profilul dedicat pentru Aplicație Web / SaaS / Cloud, sistemul va genera integrat documentul de Termeni și Condiții cu limitări financiare dure, Politica GDPR corectă și setul complet de clauze pentru acordurile DPA, lăsându-te să te concentrezi exclusiv pe scrierea de cod și scalarea business-ului.